Přeskočit na obsah
Tech-Blog Chatujme.cz Chatujme.cz

Štítek: zranitelnosti

Bezpečnost ·

PaperCut opravoval zneužívanou dvojici chyb tiskového serveru třikrát za šest dní

Výrobce systému na správu tisku PaperCut vydal 27. srpna 2026 nouzovou záplatu, o den později druhou a 1. září třetí. Útočníci podle něj spojují dvě chyby do řetězce, kterým se do serveru dostanou bez hesla a spustí na něm vlastní kód. CISA obě zapsala 31. srpna mezi aktivně zneužívané a americkým federálním úřadům dala lhůtu do 14. září.
Bezpečnost CISA zranitelnosti PaperCut

Bezpečnost ·

Next.js vypnul optimalizaci obrázků AVIF kvůli přetečení paměti v knihovně libheif

Rámec Next.js vydal 25. srpna 2026 opravné verze 16.3.3 a 15.5.24. Zavírají dvě chyby označené jako kritické a obě dovolují spustit na serveru cizí kód bez přihlášení. Tu první nemá na svědomí sám rámec, ale knihovna libheif, ke které se dostane přes balík sharp; než oprava projde celým řetězcem, přestal Next.js zpracovávat vstupní obrázky AVIF.

Bezpečnost zranitelnosti Next.js AVIF

Počítače ·

Fedora 45 omezí kryptografické rozhraní jádra AF_ALG na hrstku známých programů

Rozhraní AF_ALG, kterým se programy dostanou ke kryptografii uvnitř linuxového jádra, je od verze 7.2 zavržené. Přispěla k tomu chyba Copy Fail: skript o 732 bajtech s ní podle autorů získá práva správce na každé distribuci vydané od roku 2017. Fedora schválila změnu, která k rozhraní v příštím vydání pustí jen tři známé programy.

Počítače Linux kryptografie Jádro Linuxu

Bezpečnost ·

Ray se před prohlížeči bránil hlavičkou User-Agent a CISA chybu vede jako zneužívanou

Výpočetní engine Ray odmítal požadavky z prohlížeče podle toho, jestli hlavička User-Agent začíná slovem Mozilla. Ve Firefoxu a Safari jde ta hlavička přepsat ze skriptu, takže spolu s útokem DNS rebinding stačilo k převzetí vývojářského stroje otevřít cizí stránku. CISA zranitelnost CVE-2025-62593 zapsala 17. srpna 2026 do katalogu známých zneužívaných chyb.

Bezpečnost CISA zranitelnosti Python

Bezpečnost ·

Díra v Defenderu obchází červencovou záplatu a týden po přidělení čísla nemá opravu

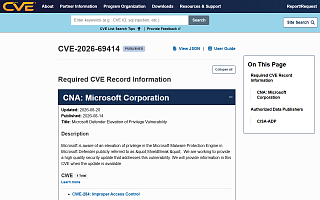
Zranitelnost ShieldBreak obchází červencovou opravu Defenderu a z běžného účtu dá práva SYSTEM na plně aktualizovaných Windows. Microsoft jí 14. srpna přidělil číslo CVE-2026-69414, ale opravenou verzi u ní zatím neuvádí. Nálezce ji zveřejnil bez upozornění, protože s firmou vede spor o hlášení chyb.

Bezpečnost Windows zranitelnosti Microsoft Defender

Bezpečnost ·

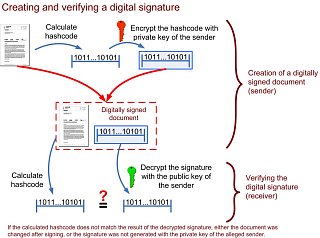
Čtyři podoby téhož veřejného klíče obešly v PyJWT pojistku proti záměně algoritmu

Autoři knihovny PyJWT zveřejnili 29. a 30. září deset bezpečnostních hlášení k verzi 2.13.0 a starším. Čtyři z nich popisují totéž: kontrola, která má zabránit použití veřejného klíče jako tajemství pro HMAC, se dívá jen na to, jak je klíč zapsaný. Opravené jsou od 11. září ve verzi 2.14.0.

Bezpečnost kryptografie zranitelnosti Python