Přeskočit na obsah
Tech-Blog Chatujme.cz Chatujme.cz

Bezpečnost ·

Falešné jméno uživatele v SSH podstrčí nástroji fail2ban cizí IP adresu

Fail2ban čte záznamy OpenSSH a adresu, která v nich opakovaně selhává, zapíše do firewallu. Jeho filtr pro sshd ale připouštěl za adresou přívěsek on a slovo za ním, a protože sshd zapisuje nabídnuté jméno uživatele tak, jak přišlo, stačilo se o přihlášení pokusit pod jménem x 198.51.100.77 on. Nástroj pak za zdroj útoku považoval adresu 198.51.100.77.

Bezpečnost CVE SSH OpenSSH

Bezpečnost ·

Vývojář Canonicalu navrhl do APT kontrolní součty SHA3 pro případ, že SHA-2 padne

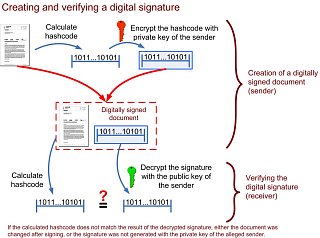
V repozitáři APT leží od 29. září 2026 žádost o začlenění, která k dnešním kontrolním součtům SHA-256 a SHA-512 přidává druhou rodinu, SHA3-256 a SHA3-512. Důvodem není kvantový počítač, ale délka podpory Ubuntu 24.04 LTS: klienti rozeseté po světě musí jinou rodinu hashů umět dřív, než na ni archiv přejde. Začleněná zatím není.

Bezpečnost Debian APT Ubuntu

Bezpečnost ·

V registru CVE přibylo ve dvou dnech patnáct záznamů o chybách Bouncy Castle

Projekt Bouncy Castle zapsal 2. a 3. října 2026 do registru CVE patnáct záznamů o chybách ve své kryptografické knihovně pro Javu. Opravy vyšly už v září, ve verzích 1.86 a LTS 2.73.13. Nejvýš hodnocený záznam popisuje chybu v protokolu MLS: útočník se mohl v šifrované skupině vydávat za držitele cizího certifikátu.

Bezpečnost Java Bouncy Castle OpenPGP

Bezpečnost ·

S novou variantou Spectre v2 vytáhli výzkumníci hash rootova hesla za pět minut

Skupina VUSec z Vrije Universiteit Amsterdam a dvě italské školy zveřejnily 29. září útok Branch Target Reuse. Procesor po přepsání kódu zahodí starou verzi, ale záznam v prediktoru nepřímých skoků mu po ní zůstane, a překladač JIT na totéž místo vzápětí nasype kód nový. Na běžném jádře Ubuntu z toho vznikl exploit, který přečte hash rootova hesla za pět minut.

Bezpečnost Linux Firefox procesory

Bezpečnost ·

Čtyři podoby téhož veřejného klíče obešly v PyJWT pojistku proti záměně algoritmu

Autoři knihovny PyJWT zveřejnili 29. a 30. září deset bezpečnostních hlášení k verzi 2.13.0 a starším. Čtyři z nich popisují totéž: kontrola, která má zabránit použití veřejného klíče jako tajemství pro HMAC, se dívá jen na to, jak je klíč zapsaný. Opravené jsou od 11. září ve verzi 2.14.0.

Bezpečnost kryptografie zranitelnosti Python

Bezpečnost ·

Kryptografové padělali podpisy 1024bitového klíče RSA, aniž ho rozložili na činitele

Pětice kryptografů z Kalifornské univerzity v San Diegu a z INRIA Nancy dokázala padělat podpisy 1024bitového klíče RSA, aniž ho rozložila na prvočísla. Výpočet zabral 1 380 procesorových jádroroků, tedy zhruba tři setiny toho, co by stál rozklad téhož klíče. Útok ale potřebuje dočasný přístup ke službě, která podepisuje surová data bez výplně, takže běžných podpisů RSA se netýká.

Bezpečnost kryptografie postkvantová kryptografie RSA

Bezpečnost ·

Tým Rustu varoval před kampaní, která falešnými pohovory míří na správce crates

Bezpečnostní pracovní skupina Rustu a tým registru crates.io oznámily, že proti členům projektu a vlastníkům oblíbených crates běží cílená kampaň. Začíná domluveným videohovorem o práci nebo zakázce a končí prosbou, aby si volaný něco doinstaloval. Převzaté účty mají podle oznámení posloužit k vydávání malwaru.

Bezpečnost Rust Phishing Dodavatelský řetězec

Bezpečnost ·

Přejmenování dvou proměnných vypnulo přihlašování do řídicího panelu ESPHome

Hlášení CVE-2026-59178 ze 14. září popisuje chybu v Device Builderu, novém webovém rozhraní ESPHome: po přejmenování proměnných USERNAME a PASSWORD na ESPHOME_USERNAME a ESPHOME_PASSWORD přestal panel číst stará jména, takže instalace chráněná starým způsobem běžela po aktualizaci bez ověření. Oprava ve verzi 1.0.12 je z 20. června, číslo CVE dostala až teď. Doplňku pro Home Assistant se to netýká.

Bezpečnost CVE ESPHome Home Assistant