Přeskočit na obsah
Tech-Blog Chatujme.cz Chatujme.cz

Bezpečnost ·

CISA zrušila šest bezplatných bezpečnostních prověrek pro kritickou infrastrukturu

Americká agentura pro kybernetickou a infrastrukturní bezpečnost přestala nabízet šest bezplatných hodnocení, při kterých její regionální poradci chodili za provozovateli vodáren, elektráren a nemocnic a pomáhali jim projít vlastní hodnoticí nástroj. Místo nich má sloužit dotazník k mezioborovým cílům CPG. Lidé, kteří ty nástroje stavěli, říkají, že jedno druhé nenahradí.
Bezpečnost CISA Kritická infrastruktura CSET

Bezpečnost ·

CISA zařadila chybu v ověření hlavičky Host ve Starlette mezi zneužívané zranitelnosti

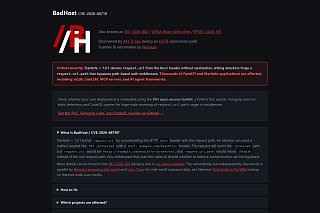
Starlette skládá adresu požadavku z hlavičky Host a do vydání 1.0.1 ji nijak nekontrolovala. Jediný znak navíc proto stačí, aby mezivrstva hlídající přístup viděla jinou cestu, než na kterou požadavek doopravdy míří. Chybu CVE-2026-48710 vede CISA od 2. září mezi zranitelnostmi, u kterých má doklad o zneužití při útocích.

Bezpečnost CISA Python FastAPI

Bezpečnost ·

V testovacích sestaveních jádra Linuxu 7.3 ustoupí randomizace struktur Rustu

Do hlavní větve jádra Linuxu se 2. září 2026 dostala změna o jednom řádku: randomizace vnitřních struktur se nepředvolí tam, kde je k dispozici překladač Rustu. Důvodem je allmodconfig, sestavení pro pokrytí překladu, ve kterém se obě věci vylučovaly a Rust z něj vypadával. Distribučních jader se to netýká, ta mají randstruct nepředvolený tak jako tak.

Bezpečnost Linux Rust Kconfig

Bezpečnost ·

PaperCut opravoval zneužívanou dvojici chyb tiskového serveru třikrát za šest dní

Výrobce systému na správu tisku PaperCut vydal 27. srpna 2026 nouzovou záplatu, o den později druhou a 1. září třetí. Útočníci podle něj spojují dvě chyby do řetězce, kterým se do serveru dostanou bez hesla a spustí na něm vlastní kód. CISA obě zapsala 31. srpna mezi aktivně zneužívané a americkým federálním úřadům dala lhůtu do 14. září.

Bezpečnost CISA zranitelnosti PaperCut

Bezpečnost ·

Next.js vypnul optimalizaci obrázků AVIF kvůli přetečení paměti v knihovně libheif

Rámec Next.js vydal 25. srpna 2026 opravné verze 16.3.3 a 15.5.24. Zavírají dvě chyby označené jako kritické a obě dovolují spustit na serveru cizí kód bez přihlášení. Tu první nemá na svědomí sám rámec, ale knihovna libheif, ke které se dostane přes balík sharp; než oprava projde celým řetězcem, přestal Next.js zpracovávat vstupní obrázky AVIF.

Bezpečnost zranitelnosti Next.js AVIF

Bezpečnost ·

Díra v Defenderu obchází červencovou záplatu a týden po přidělení čísla nemá opravu

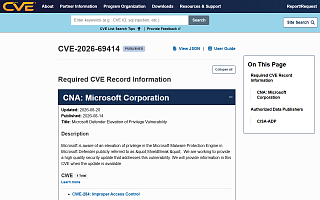
Zranitelnost ShieldBreak obchází červencovou opravu Defenderu a z běžného účtu dá práva SYSTEM na plně aktualizovaných Windows. Microsoft jí 14. srpna přidělil číslo CVE-2026-69414, ale opravenou verzi u ní zatím neuvádí. Nálezce ji zveřejnil bez upozornění, protože s firmou vede spor o hlášení chyb.

Bezpečnost Windows zranitelnosti Microsoft Defender

Bezpečnost ·

Ray se před prohlížeči bránil hlavičkou User-Agent a CISA chybu vede jako zneužívanou

Výpočetní engine Ray odmítal požadavky z prohlížeče podle toho, jestli hlavička User-Agent začíná slovem Mozilla. Ve Firefoxu a Safari jde ta hlavička přepsat ze skriptu, takže spolu s útokem DNS rebinding stačilo k převzetí vývojářského stroje otevřít cizí stránku. CISA zranitelnost CVE-2025-62593 zapsala 17. srpna 2026 do katalogu známých zneužívaných chyb.

Bezpečnost CISA zranitelnosti Python

Bezpečnost ·

Rsync 3.5 opravil naráz 33 zranitelností, kritickou známku dostala jedna z nich

Nástroj rsync vyšel ve verzi 3.5.0 a jeho autoři ji sami označili za mimořádné vydání. Nejsou za tím nové funkce, ale 33 bezpečnostních chyb zavřených najednou. Kritickou známku dostala jediná z nich: démon se zapnutou podporou protokolu PROXY přijímal jeho hlavičku od kohokoli, takže se přes ni dala podvrhnout zdrojová adresa a obejít pravidla přístupu.

Bezpečnost Linux CVE Open source

Bezpečnost ·

Kupcům hardwaru Valve v Evropě nejspíš unikly dodací údaje u přepravce CEVA

Valve rozeslal 10. srpna evropským zákazníkům e-mail o kybernetickém útoku na CEVA Logistics, firmu, která mu v Evropě rozváží herní hardware. Útočník podle něj nejspíš získal jména, adresy, telefonní čísla a e-maily kupujících spolu s druhem a cenou objednaného zboží. Platební údaje, hesla ani kódy Steam Guard přepravce podle Valve k dispozici neměl.

Bezpečnost Steam Valve Únik dat

Bezpečnost ·

Dva domácí routery dostaly naráz šestadvacet kritických čísel CVE

Firma VulnCheck zapsala 8. a 9. srpna do registru CVE šestadvacet kritických záznamů ke dvěma bezdrátovým routerům – patnáct k D-Link DWR-M961 a jedenáct k MSI Radix AXE6600. Skoro všechny popisují totéž: text zadaný do webové správy routeru skončí v příkazu, který zařízení spustí s právy správce. D-Link měl opravný firmware venku už měsíc předtím.

Bezpečnost CVE Routery D-Link