IETF vydala 5. října 2026 protokol Roughtime jako experimentální RFC 10049. Klient se neptá jednoho serveru, ale nejméně tří od různých provozovatelů, a když si jejich podepsané odpovědi odporují, složí z nich hlášení, kterým špatný čas doloží komukoli dalšímu.
Siemens 1. října 2026 ukončil projekt OpenRadioss, otevřenou verzi řešiče pro simulace nárazů, a jeho repozitář na GitHubu zmizel bez veřejného archivu. Ještě týž den ohlásili lidé kolem Rocky Linuxu odnož OpenCourant, která vychází z posledního dostupného kódu a zůstává pod licencí GNU AGPL v3.
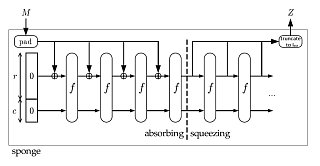
V repozitáři APT leží od 29. září 2026 žádost o začlenění, která k dnešním kontrolním součtům SHA-256 a SHA-512 přidává druhou rodinu, SHA3-256 a SHA3-512. Důvodem není kvantový počítač, ale délka podpory Ubuntu 24.04 LTS: klienti rozeseté po světě musí jinou rodinu hashů umět dřív, než na ni archiv přejde. Začleněná zatím není.
Autoři knihovny PyJWT zveřejnili 29. a 30. září deset bezpečnostních hlášení k verzi 2.13.0 a starším. Čtyři z nich popisují totéž: kontrola, která má zabránit použití veřejného klíče jako tajemství pro HMAC, se dívá jen na to, jak je klíč zapsaný. Opravené jsou od 11. září ve verzi 2.14.0.
Nástroj Vite vydal 6. října 2026 opravy pro pět vývojových řad a zveřejnil k nim tři bezpečnostní hlášení. Dvě chyby dovolily vývojovému serveru vydat soubor, ke kterému měl přístup zakázat, třetí umožnila podstrčit stránce skript z cizí domény. Hotové sestavení webu se netýkají.
Rui Ueyama vydal 5. října 2026 mold 3.0.0, první vydání rychlého linkeru napsané v Rustu; poslední verze v C++ nese číslo 2.42.1. Autor ho popisuje jako přímou náhradu se stejnými přepínači, stejnými cílovými architekturami i stejným výkonem. Řada 3.x má dohnat GNU ld v podpoře linkerových skriptů a stát se výchozím linkerem linuxových distribucí.
Dart Sass 1.105.0 z 22. září 2026 přidal funkci meta.load. Ta načte soubor podle jména, které vznikne až při překladu, a vrátí ho jako hodnotu, takže šablona sáhne i na jeho proměnné, funkce a mixiny. Uživatelé o dynamické načítání žádali od roku 2013.
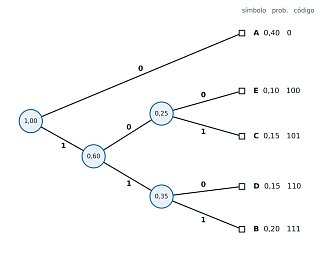
Meta vydala 29. září verzi 0.3 své kompresní knihovny OpenZL. Rozbalování zrychlil hlavně nový způsob ukládání Huffmanova kódu od Marcina Żukowského; při stejném kompresním poměru je podle autorů dvaapůlkrát rychlejší než Zstandard. U číselných dat nově vybírá kodeky malá neuronová síť.
Alternativní obchod s aplikacemi pro Android vydal 24. září verzi 2.0 po čtrnácti testovacích sestaveních. Na zařízeních s Androidem 14 a novějším se uživatel k instalaci vyjádří ještě předtím, než se balíček začne stahovat. Z podporovaných systémů naopak vypadl Android 6.
Projekt Bouncy Castle zapsal 2. a 3. října 2026 do registru CVE patnáct záznamů o chybách ve své kryptografické knihovně pro Javu. Opravy vyšly už v září, ve verzích 1.86 a LTS 2.73.13. Nejvýš hodnocený záznam popisuje chybu v protokolu MLS: útočník se mohl v šifrované skupině vydávat za držitele cizího certifikátu.
Zářijová data Steamu ukazují u linuxových sestav obrácený poměr než u všech ostatních: grafiku AMD má skoro dvakrát víc lidí než NVIDIA. O tom, co bude fungovat, ale rozhoduje spíš generace čipu než značka. Řadu GTX 10 už aktuální ovladač NVIDIA nenačte a Radeony pořád neumějí proměnlivou obnovovací frekvenci přes HDMI.
Skupina VUSec z Vrije Universiteit Amsterdam a dvě italské školy zveřejnily 29. září útok Branch Target Reuse. Procesor po přepsání kódu zahodí starou verzi, ale záznam v prediktoru nepřímých skoků mu po ní zůstane, a překladač JIT na totéž místo vzápětí nasype kód nový. Na běžném jádře Ubuntu z toho vznikl exploit, který přečte hash rootova hesla za pět minut.