Přeskočit na obsah
Tech-Blog Chatujme.cz Chatujme.cz

Bezpečnost ·

Šest let stará chyba v KVM na x86 pouštěla útočníka z virtuálního stroje na hostitele

Korejský výzkumník Hyunwoo Kim zveřejnil 6. srpna 2026 chybu Zapscape (CVE-2026-64561), use-after-free ve stínových tabulkách stránek linuxového KVM na x86. Útočník, který má roota ve vlastním virtuálním stroji, s ní mohl spustit kód s právy roota na hostiteli, a tím i nad ostatními virtuály na témže železe. V jádře byla od července 2020, oprava se dostala do hlavní řady 21. července 2026.

Bezpečnost

Bezpečnost ·

Knihovna zlib-rs, cílená na bezpečnost, opravila use-after-free ve vlastním kódu

Projekt zlib-rs, rustová náhrada klasické céčkové knihovny zlib financovaná organizací za Let's Encrypt, vydal 3. srpna 2026 verzi 0.6.7. Oprava se týká chyby use-after-free, kterou nezávislý výzkumník našel ve funkci set_level – navzdory tomu, že volající kód nemusí napsat jediný řádek nebezpečného Rustu. Release zároveň přidal optimalizace pro čínskou architekturu LoongArch.

Bezpečnost

Bezpečnost ·

Thermo Fisher opravil chybu, která šla použít k nepozorované úpravě DNA souborů

Thermo Fisher Scientific opravil zranitelnost ve svém softwaru pro genetickou identifikaci, který používají kriminalistické laboratoře. Výstupní soubory s DNA profily šlo podle bezpečnostního bulletinu pozměnit tak, že si toho analytický program nevšiml. Výzkumníci to pro The Wall Street Journal demonstrovali s pomocí modelu Claude, doklad o skutečném zneužití ale zatím nikdo nemá.

Bezpečnost CVE Thermo Fisher forenzní genetika

Bezpečnost ·

IETF zakázal v TLS 1.2 výměnu klíčů přes RSA i konečná tělesa, IANA přeznačila 222 sad

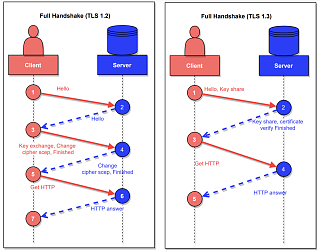
Nové RFC 10015 mění sedmnáct starších dokumentů a v TLS 1.2 zakazuje dvě výměny klíčů: přes RSA a přes Diffieho–Hellmana nad konečným tělesem. Statické ECDH nechává jen jako nedoporučené. V rejstříku IANA se to projevilo u 222 šifrovacích sad, které dostaly písmeno D; doporučených jich zbylo čtrnáct. TLS 1.3 se dokument netýká, ten tyhle postupy buď nezná, nebo je má postavené jinak.

Bezpečnost

Bezpečnost ·

Orchestrátor VeloCloud u zákazníků má díru za deset bodů, útočilo se přes ni před opravou

Arista vydala 27. července opravu chyby CVE-2026-16812 v centrální správě sítí SD-WAN VeloCloud Orchestrator. Hodnocení má 10,0 z 10,0, k útoku nejsou potřeba žádné přihlašovací údaje a podle výrobce se zneužívala dřív, než oprava vyšla. Chyba se týká jen instalací u zákazníka; hostovanou a dedikovanou verzi opravila Arista předem.

Bezpečnost

Bezpečnost ·

Podle CISA útočníci ve FortiOS obcházejí záplatu, která jim měla vzít čtecí přístup

Agentura CISA zapsala 27. července chybu CVE-2025-68686 ve FortiOS do katalogu zneužívaných zranitelností. Obchází záplatu, která měla ze zařízení odstranit symbolický odkaz, jímž si útočníci po dřívějším průniku drželi čtecí přístup k souborům. Fortinet ji na své stránce vede jako středně závažnou a u kolonky o známém zneužití má „ne“.

Bezpečnost Fortinet CISA VPN