Firefox 154 vyšel 18. srpna 2026 a jeho ochrana místní sítě nově platí i pro WebSockety. Než stránka otevře spojení na router, tiskárnu nebo na službu běžící přímo v počítači, musí si říct o svolení. Chrome tenhle díl doplnil už v březnu.
Překladová vrstva D7VK, která pouští staré hry pro Direct3D 7 přes Vulkan, vyšla ve verzi 2.1. Tentokrát se nezrychlilo vykreslování, ale start: autor ubral režii při vytváření a rušení objektů a u některých her podle vlastních slov zkrátil načítání na polovinu i méně. Vlastní měření k tomu ale nepřiložil.
Valve rozeslal 10. srpna evropským zákazníkům e-mail o kybernetickém útoku na CEVA Logistics, firmu, která mu v Evropě rozváží herní hardware. Útočník podle něj nejspíš získal jména, adresy, telefonní čísla a e-maily kupujících spolu s druhem a cenou objednaného zboží. Platební údaje, hesla ani kódy Steam Guard přepravce podle Valve k dispozici neměl.
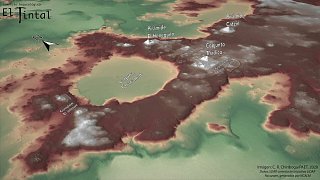
Letecký lidar prosvítil pruh jihozápadní Amazonie a našel skoro čtyři sta dosud neznámých zemních staveb. Studie z nich odhaduje přes 20 000 staveb v celé oblasti a 1,25 až 3 miliony obyvatel v letech 100 až 300 našeho letopočtu. To první je nález, to druhé dopočet – a autoři to sami píšou opatrně.
Německá Spolková síťová agentura vypsala 21. července první aukci na dlouhodobé kapacity: 4 500 megawattů, závazek na patnáct let a strop 244 000 eur za megawatt a rok. Zakázky ale zadat nesmí, dokud zákon neschválí Evropská komise, takže se podle jejího vlastního oznámení nabídky podávají na vlastní riziko.
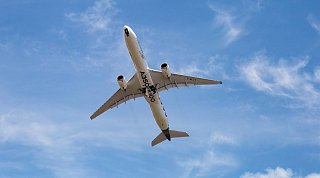
Airbus poslal zkušební A350-1000ULR z Melbourne do Toulouse dlouhou cestou na východ, přes Pacifik a Severní Ameriku. Letoun byl ve vzduchu 24 hodin a 24 minut a urazil 23 076 kilometrů, tedy o 1 474 víc než Boeing 777-200LR v listopadu 2005. Cestující na palubě nebyli: šlo o vývojový zkušební let před nasazením stroje na linky Sydney–Londýn.
Mezi 26. a 27. červencem zasáhl kyberútok víc než třicet obecních vodáren v Minnesotě. V Brahamu se vypnulo ovládání studny a město vyzvalo obyvatele, ať šetří vodou, další tři města hlásila potíže s automatickým ovládáním. Stát mluví o koordinované akci a útočníka nejmenuje. Čtyři dny předtím sedm amerických úřadů rozšířilo varování před íránskými útoky na řídicí automaty.
Microsoft 9. července opravil chybu RoguePlanet, kterou šlo z Windows Defenderu vytáhnout práva SYSTEM. Výzkumník, který ji našel, o tři dny později oznámil, že samotná oprava přinesla nový problém: kombinace úniku osmi bajtů, cloudové služby SpyNet a skryté vlastnosti souborového systému NTFS podle něj dovolí zaplnit systémový disk. Microsoft se k tomu zatím nevyjádřil.
Rust 1.98 vyšel 20. srpna 2026 a přinesl pětici metod, u kterých překladač nemusí dodržet pořadí, v jakém jsou operace napsané. Povolení se dává po jednotlivých řádcích, ne přepínačem pro celý překlad. V měření, ze kterého ten návrh vzešel, zrychlil skalární součin z 84 na 10 mikrosekund.
Svět HTC je český web, který píše výhradně o mobilních telefonech. Ze 118 vydaných článků jich 42 patří do rubriky Historie: vezmou funkci přístroje starého deset i dvacet let a dovedou ji k telefonu, který ji má dnes. Recenzi nového mobilu na webu nenajdete, starší testy HTC leží na samostatné adrese.
Výpočetní engine Ray odmítal požadavky z prohlížeče podle toho, jestli hlavička User-Agent začíná slovem Mozilla. Ve Firefoxu a Safari jde ta hlavička přepsat ze skriptu, takže spolu s útokem DNS rebinding stačilo k převzetí vývojářského stroje otevřít cizí stránku. CISA zranitelnost CVE-2025-62593 zapsala 17. srpna 2026 do katalogu známých zneužívaných chyb.
Vývojáři PHP vydali 13. srpna první betu verze 8.6. Je v ní návrh, který mění, jak se z funkcí nad streamy dozvíte o chybě: u vlastního kontextu jde místo varování zapnout výjimku nebo tiché ukládání chyb, které se pak vyzvednou jako objekty. Ostrá verze je v plánu na 19. listopadu.