Projekt LiberSystem staví operační systém od nuly v Rustu: malé mikrojádro, kapabilitní oprávnění místo roota a svazky místo přípojných bodů. Repozitář vznikl 17. června 2026 a od té doby do něj přibývá kolem sta commitů týdně. V emulátoru už systém nabootuje, rozpozná zařízení a umí síť, ale žádné vydání ke stažení zatím není.
Americký úřad pro bezpečnost silničního provozu odmítl otevřít vyšetřování nouzového otevírání dveří u Tesly Model 3. Mezi 179 031 vozy našel v databázi jedinou stížnost a podal ji sám navrhovatel. Ve stejném rozhodnutí ale vyhověl jiné žádosti a zahájil řízení o federální normě, která by nouzové otevření dveří bez proudu předepsala každému novému autu.
Americký úřad NHTSA přijal 8. července hlášení k nové svolávací akci BMW kvůli startérům. Zahrnuje 318 495 vozů a rozšiřuje tu lednovou, ve které jich bylo 87 394. Dopisy majitelům aut z té lednové přitom odešly až 21. července, necelých šest měsíců po jejím ohlášení.
Node.js vydal 29. července bezpečnostní opravy pro všechny tři podporované řady. Z jedenácti zranitelností jsou tři v modelu oprávnění, tedy ve funkci, která má běžícímu programu zúžit přístup k souborům. U té nejzávažnější stačilo, aby povolená cesta začínala stejně jako sousední soubor, a povolení se rozlilo i na něj.
Konsorcium Khronos zveřejnilo výsledky průzkumu mezi lidmi, kteří píšou shadery. Ladění a profilování označilo za jeden ze tří největších problémů 53 procent z nich, tedy o patnáct procentních bodů víc než druhou položku v pořadí. Průzkum si konsorcium udělalo samo a jeho čísla nikdo nezávisle neověřoval.
Moonshot AI zveřejnil 27. července váhy svého modelu Kimi K3. Balík má v úsporném formátu MXFP4 zhruba 1,4 terabajtu, model má 2,8 bilionu parametrů a licence sice dovoluje i prodej, ale nad určitým obratem vyžaduje zvláštní smlouvu.
Vývojová verze Wine 11.15 vyšla 8. srpna a mezi jednačtyřiceti opravami je i chyba komponenty MSXML3, kterou někdo nahlásil do evidence v březnu 2006. Wine je vrstva, díky které na Linuxu běží programy psané pro Windows; nové vydání k tomu přidává místní ověřování NTLM, další algoritmy pro odvození klíče a dvě opravy pro Wayland.
Nová podoba borrow checkeru Rustu jménem Polonius Alpha je od 6. srpna v kanálu nightly. Přijme kód, který dosavadní kontrola odmítala, protože nově sleduje tok programu; část projektů za to zaplatí delším překladem. Do stabilního vydání se má dostat do konce roku.
Propojky v čipech se dnes dělají z mědi, jenže pod čtyřiceti nanometry její vodivost prudce klesá. Tým z Cornellovy univerzity popsal nanodrátky z arsenidu niobu, které se naopak s tenčením stávají vodivějšími. Zatím jsou to jen laboratorní vzorky, ne náhrada mědi v továrně.
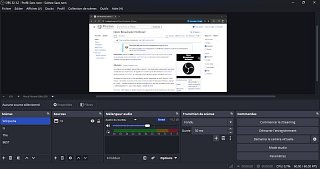
OBS Studio, otevřený program na nahrávání obrazovky a živé vysílání, vyšlo 21. července ve verzi 32.2. Nejnápadnější změnou je nové okno pro přidávání zdrojů s náhledy místo prosté rozbalovací nabídky. Do ostrého vydání se dostalo až napodruhé: v lednu vývojáři změnu přijali a za dva týdny ji vrátili zpátky.
Studio The Indie Stone přepnulo 29. července stabilní větev Project Zomboidu na verzi 42.20. Build 42 do té doby devatenáct měsíců ležel v testovací větvi. Uložené hry z předchozí verze v něm nefungují, starší Build 41 zůstává dostupný zvlášť. Mezi novinkami je chov zvířat, přestavěné osvětlení a český překlad.
Agentura CISA zapsala 27. července chybu CVE-2025-68686 ve FortiOS do katalogu zneužívaných zranitelností. Obchází záplatu, která měla ze zařízení odstranit symbolický odkaz, jímž si útočníci po dřívějším průniku drželi čtecí přístup k souborům. Fortinet ji na své stránce vede jako středně závažnou a u kolonky o známém zneužití má „ne“.